
Octobre est le Mois européen de la cybersécurité. En 2026, il a été marqué par plusieurs alertes de sécurité importantes, dont une qui vise directement des équipements industriels.
Elles rappellent aussi un principe fondamental : on ne protège pas ce que l’on ne connaît pas.
C’est pourquoi l’inventaire OT est souvent le point de départ d’une démarche de cybersécurité industrielle. C’est aussi le sujet du projet mené en juin 2026 par notre équipe de Lyon sur le site Trèbes Seeds de Bayer Crop Science.
Alertes octobre 2026 : vos équipements sont-ils concernés ?
Le mois a été chargé côté IT comme côté OT. Voici les principales alertes publiées par les autorités et les fabricants.
Les alertes du CERT-FR
En France, le CERT-FR (centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques) a publié ou mis à jour 4 alertes de sécurité entre fin septembre et le 21 octobre 2026.
Chaque pays européen dispose d’un équivalent, comme le CCB (Centre pour la Cybersécurité Belgique) en Belgique.
- Contrôleurs à distance d’installations de réfrigération (12 octobre, CERTFR-2026-ALE-012) : le CERT-FR signale de nombreuses compromissions d’équipements Danfoss (séries AK-SM et AK-SC), Copeland xweb et Dixell xweb, avec des campagnes d’attaques probablement toujours en cours. Sa première recommandation : supprimer l’exposition de ces équipements sur Internet.
- Ivanti Connect Secure (14 octobre, CERTFR-2026-ALE-013) : une vulnérabilité de cette solution d’accès distant (CVE-2026-104935), activement exploitée selon l’éditeur, permet l’exécution de code à distance.
- PHP (20 et 21 octobre, CERTFR-2026-ALE-014) : deux vulnérabilités critiques (CVE-2026-109618 et CVE-2026-109619) permettent l’exécution de code arbitraire à distance. De nombreuses versions sont concernées, dont toutes celles qui ne sont plus maintenues.
- Citrix NetScaler ADC et Gateway (alerte du 28 septembre mise à jour jusqu’au 5 octobre, CERTFR-2026-ALE-011) : plusieurs vulnérabilités activement exploitées, certaines avant même la disponibilité des correctifs.
L’alerte sur les contrôleurs de réfrigération a eu des conséquences. Dans la nuit du 11 octobre, des centaines de supermarchés français ont vu leurs installations de froid perturbées, selon les déclarations des enseignes relayées par la presse (The Hacker News).
Les avis des fabricants industriels
Plusieurs fabricants ont aussi publié, ou vu republier en octobre par la CISA (agence américaine de cybersécurité), des avis de sécurité sur leurs solutions industrielles :
- WAGO (1er octobre, avis CERT@VDE VDE-2025-081) : des automates et composants de communication basés sur CODESYS sont exposés à un déni de service sans authentification (CVE-2025-41738, CVSS 7,5). Correctif : firmware 4.10.0.
- Moxa (2 octobre) : les passerelles MGate MB3170 et MB3270 présentent une vulnérabilité critique (CVE-2026-86325, CVSS 4.0 de 9,4) exploitable par un utilisateur authentifié en lecture seule. Correctif décrit dans l’avis Moxa MPSA-269540.
- Hitachi Energy (avis republiés par la CISA les 6 et 20 octobre) : les RTU500 sous firmware CMU 11.x et antérieur, qui n’est plus supporté, permettent notamment l’envoi de firmware sans authentification (CVE-2026-8065, CVSS 9,1). D’autres avis concernent MicroSCADA X SYS600.
Le point de départ : savoir ce que l’on a
Face à chacune de ces alertes, la réponse commence par une vérification.
- L’équipement ou le logiciel concerné est-il présent sur mes sites ?
- Dans quelle version ?
- Est-il accessible depuis internet ?
Sans inventaire à jour, il est difficile d’y répondre rapidement.
L’exemple des contrôleurs de réfrigération le montre bien. Le CERT-FR y évoque la remontée de données vers le prestataire frigoriste : ces équipements font partie du parc OT, même lorsqu’ils sont suivis par un tiers.
Inventaire OT et directive NIS2 : ce que prévoit le texte
La directive NIS2 (directive (UE) 2022/2555) demande aux entités essentielles et importantes de prendre des mesures de gestion des risques en matière de cybersécurité. Parmi les mesures listées à son article 21 figure la gestion des actifs (texte officiel sur EUR-Lex).
Dans un environnement industriel, cette gestion des actifs passe notamment par l’inventaire des équipements OT.
Pour le contexte réglementaire complet, voir notre article sur la directive NIS2.
Retour d'expérience : l'inventaire OT du site Trèbes Seeds (Bayer Crop Science)
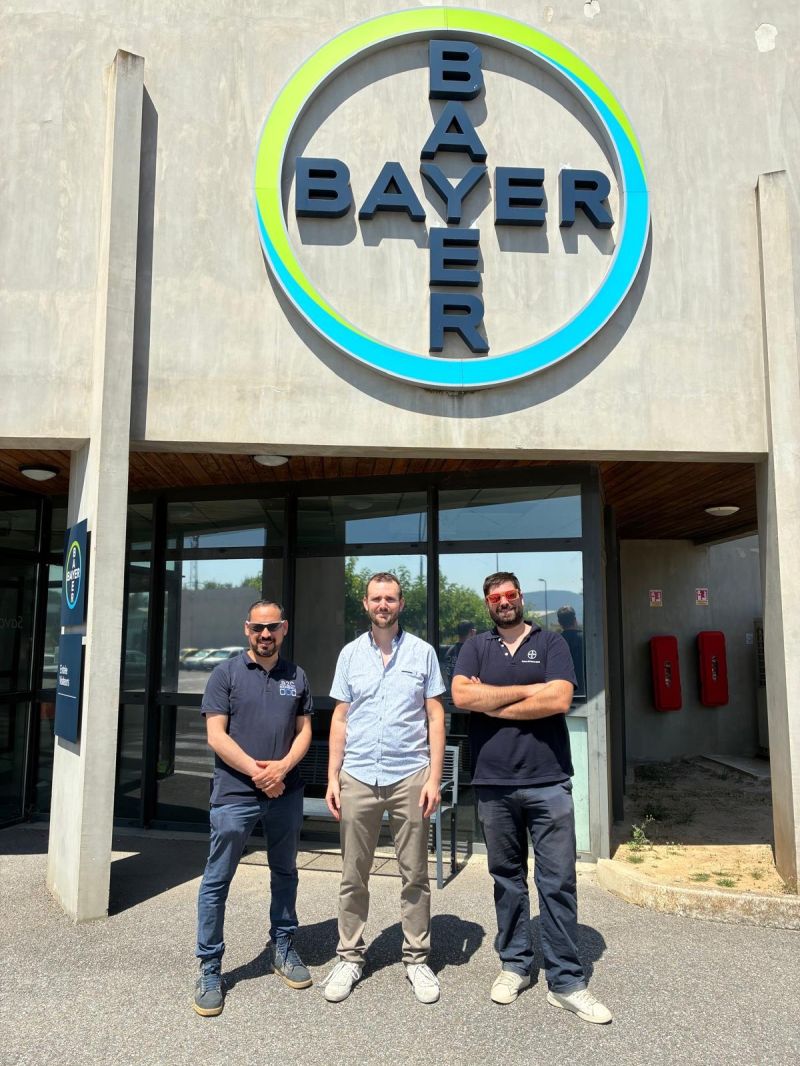
En juin 2026, notre équipe de Lyon a accompagné le site de production Trèbes Seeds de Bayer Crop Science, en France, dans la mise à jour complète de son inventaire OT.
Pour Bayer, ce projet constitue une étape importante dans la préparation de ses opérations à la directive NIS2. Cyril Bouvier, EMEA OT Lead chez Bayer Crop Science, l’a souligné sur Linkedin, en saluant la collaboration entre les équipes du site et B2C Engineering.
Le projet a réuni l’expertise d’ingénierie centrale et la connaissance terrain du site. Comme le résume Cyril, l’objectif n’est pas seulement de cocher une case de conformité, mais de renforcer la résilience industrielle.
Après l'inventaire OT : les chantiers qui suivent
Un inventaire à jour ne suffit pas, à lui seul, à sécuriser un site. Il permet en revanche de préparer les étapes suivantes :
- Gestion des vulnérabilités : savoir rapidement quels équipements sont concernés lorsqu’une alerte est publiée,
- Segmentation des réseaux IT/OT : filtrer les flux industriels et limiter la propagation d’un incident,
- Sécurisation des accès distants : gérer les comptes à privilèges et tracer les sessions,
- Gestion des configurations automates : suivre les versions et sauvegarder les configurations.
L'accompagnement de B2C Engineering
Une démarche de cybersécurité OT peut commencer par un Audit CSI : un état des lieux sur site, avec un premier inventaire du réseau et des actifs OT, une revue des mesures en place et une analyse des écarts avec les exigences NIS2.
Selon les besoins, elle se poursuit avec la Consultance CSI (politiques de sécurité OT, gestion des actifs et des vulnérabilités, analyse de risques IEC 62443), puis l’étude et la sécurisation des réseaux OT (segmentation, accès distants) et l’intégration de solutions partenaires, notamment pour la sauvegarde et la gestion des configurations.
Nos équipes accompagnent les industriels sur ces sujets en Belgique, en France, au Luxembourg et en Suisse.
Johan FOIREST
Business Development Engineer Cybersecurity
Email : jfoi@b2c-engineering.com
Les alertes citées reflètent les publications du CERT-FR au 22 octobre 2026 : consultez les bulletins officiels pour les informations à jour.